科技媒体 bleepingcomputer 5 月 13 日发布博文,报道称网络安全专家 Chaotic Eclipse 披露 YellowKey 与 GreenPlasma 两个漏洞,影响 Windows 11、Windows Server 2022/2025 等系统。
基于披露的漏洞细节,YellowKey 可以绕过系统的 BitLocker 防护,影响 Windows 11、Windows Server 2022、Windows Server 2025 等系统。
Eclipse 指出在 USB 优盘中放入特制的 FsTx 文件,或者写入目标磁盘的 EFI 分区,再重启进入 WinRE,通过按住 CTRL 键触发 shell。若利用成功,这个 shell 将直接访问受 BitLocker 保护、但已在启动流程中自动解锁的存储卷。
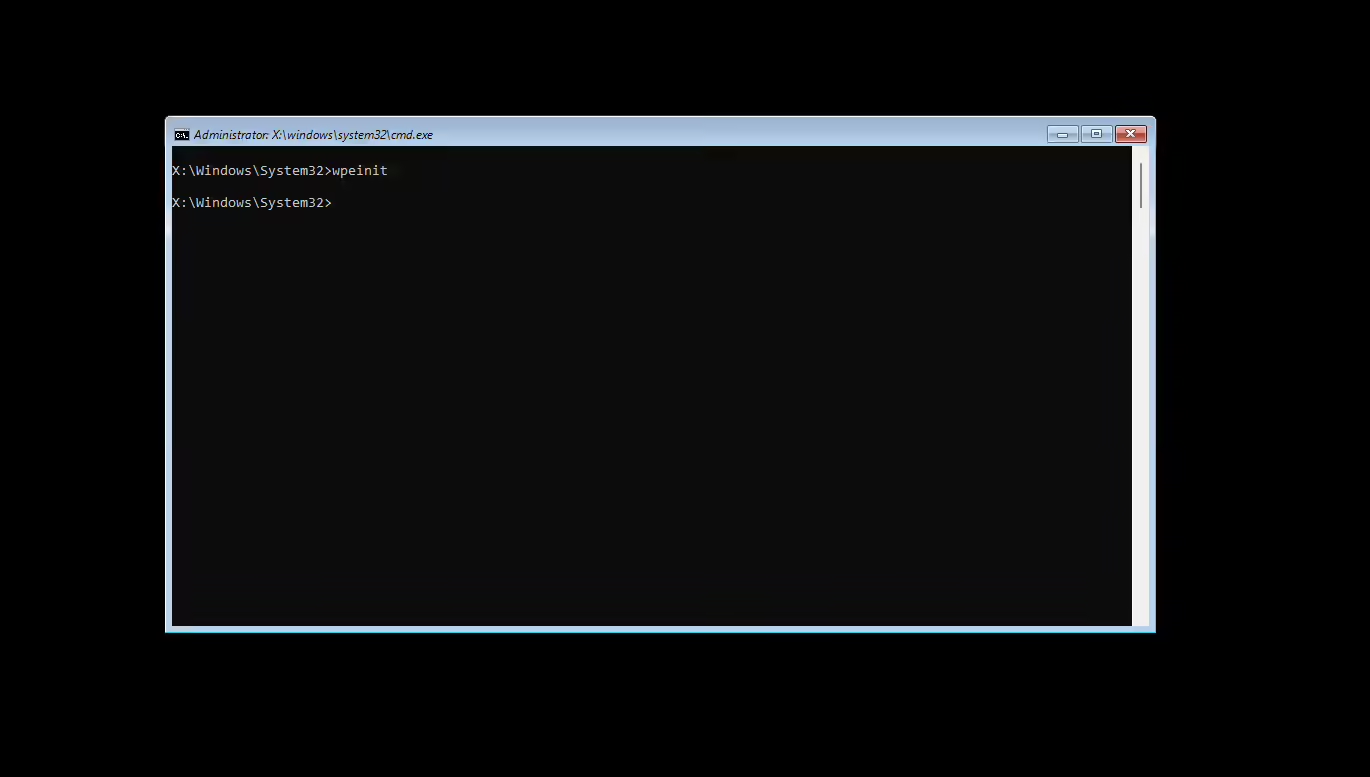
独立安全研究员 Kevin Beaumont 确认 YellowKey 有效,并建议启用 BitLocker PIN 与 BIOS 密码缓解风险。Will Dormann 也确认了基于 USB 中 FsTx 文件的利用链,但未复现 EFI 分区路径。
不过对于普通用户而言,影响范围相对有限,现阶段公开的 YellowKey 漏洞概念验证仅支持开启 TPM BitLocker 保护且无密码保护的设备。
而另一个 GreenPlasma 漏洞则用于本地提权,普通权限用户可在 SYSTEM 可写的目录对象中创建任意内存节对象,进而影响信任这些路径的高权限服务或驱动。
不过,当前披露的概念验证并不完整,缺少拿到完整 SYSTEM shell 的关键组件,因此外界暂时只能确认存在提权思路,还不能把它视为开箱即用的完整攻击工具。
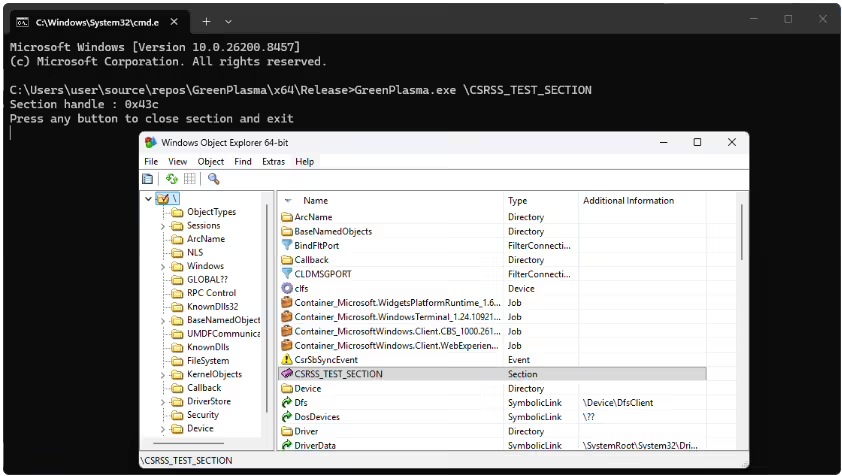
GreenPlasma 漏洞演示截图