科技媒体 NeoWin 4 月 15 日发布博文,报道称针对 TotalRecall 工具发现 Windows 11 系统的“回顾”(Recall)功能存在安全问题,微软回应称这不构成安全绕过。
Recall 是 Windows 11 系统中的一项争议功能,通过定期截取屏幕快照记录用户操作历史,支持自然语言搜索历史内容。
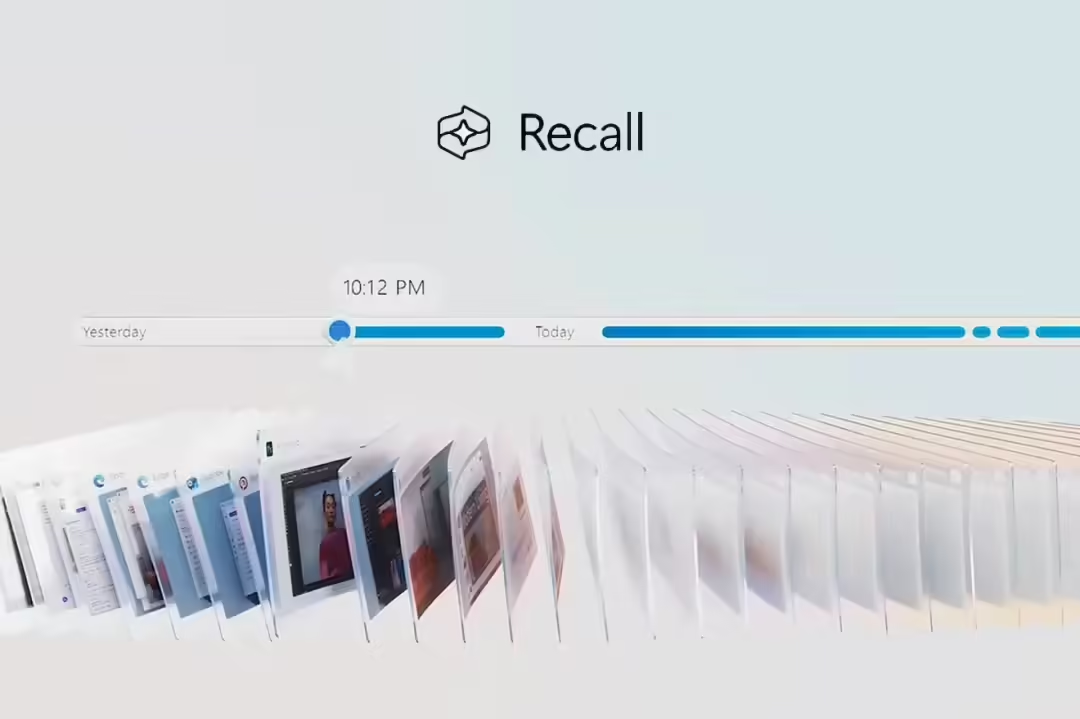
该功能自问世以来就备受争议,屏幕快照包含敏感信息(密码、邮件等),一旦泄露将造成严重隐私风险。微软曾因安全漏洞被迫撤回并重新设计安全机制,加入加密存储和 Windows Hello 认证保护。
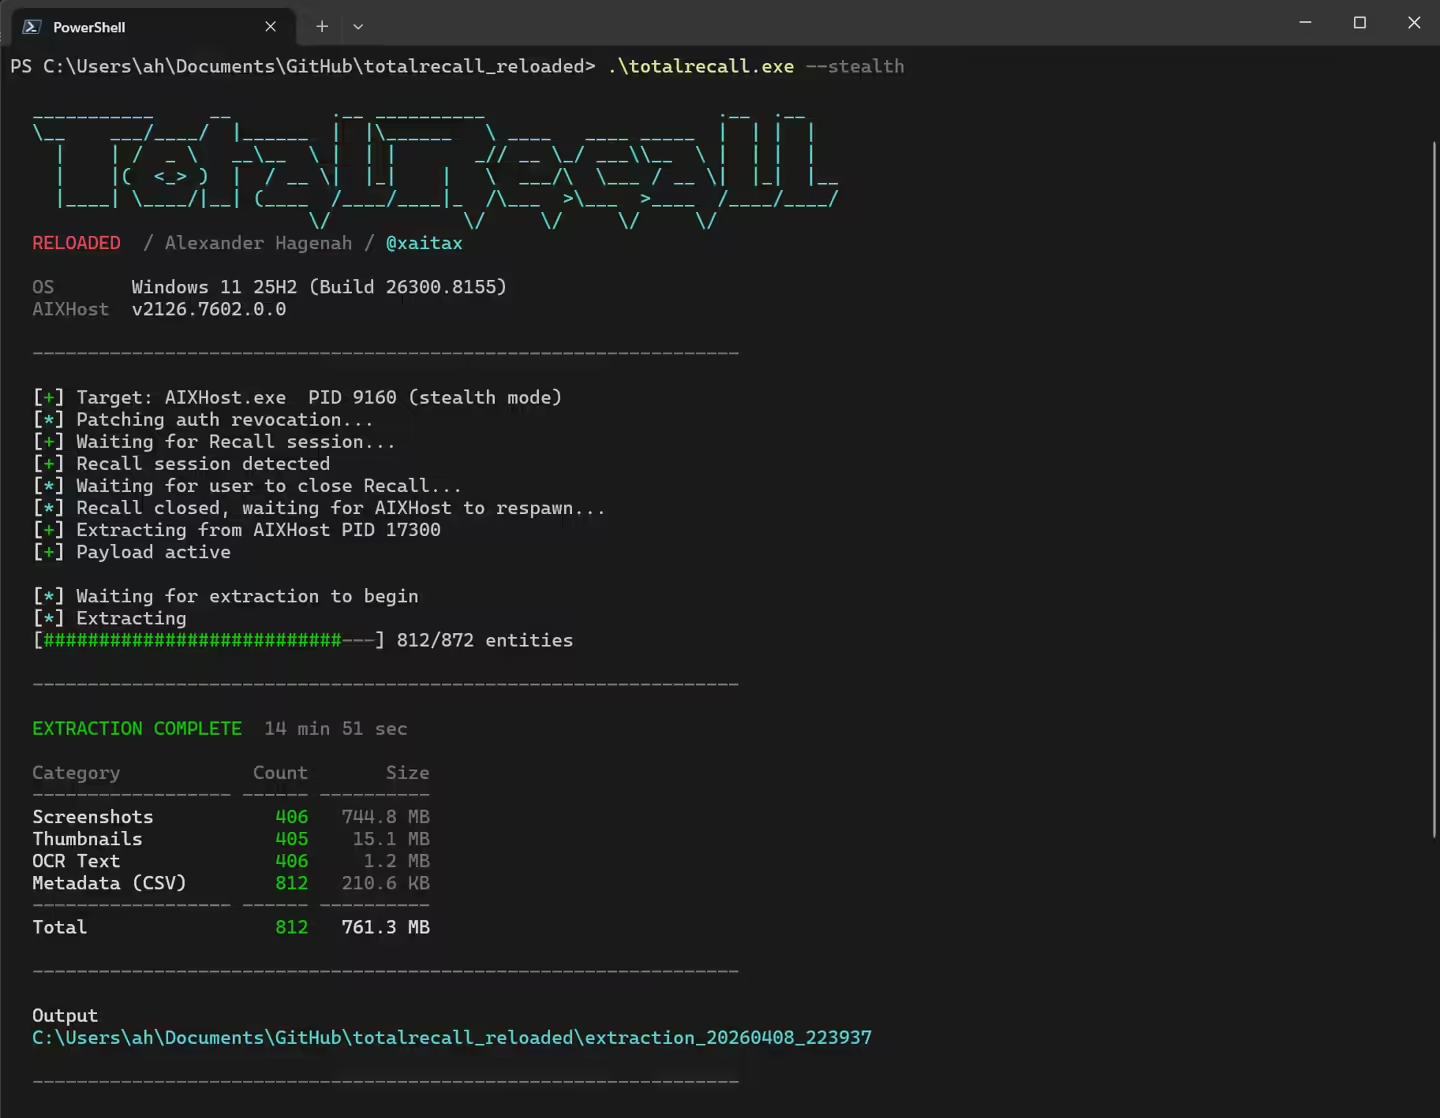
但最新研究表明,这些安全措施仍不足以保护用户隐私。安全研究员 Alexander Hagenah 在 GitHub 发布了更新版工具 TotalRecall,证明 Windows Recall 抓取的数据仍处于不安全状态。
Hagenah 指出 Recall 的安全保险库本身足够坚固,但 Windows 11 交付数据的机制却极易被破解,TotalRecall 可利用 AIXHost.exe 进程获取用户快照。
Hagenah 表示负责渲染 Recall 时间线的进程既没有 PPL(受保护进程轻量级)保护,也没有 AppContainer 沙箱隔离,更缺乏代码完整性强制执行。这意味着一旦用户通过 Windows Hello 完成认证,攻击者便可注入代码并提取数据。
攻击原理相当隐蔽:恶意程序在后台静默等待用户认证,随后在用户正常使用 Recall 时窃取数据。由于 AIXHost.exe 无法验证调用者身份,进程内的所有内容都被视为可信。
更严重的是,TotalRecall Reloaded 甚至无需触发 Windows Hello 认证,就能检索最新的缓存快照。
Hagenah 在公开发现前已将结果提交给微软,但公司回应称 TotalRecall 并不代表任何绕过方式或安全漏洞。
他认为微软应当通过加固交付机制、确保渲染进程安全来改进系统。目前 TotalRecall Reloaded 已在 GitHub 公开,感兴趣的用户可以前往研究。
参考