科技媒体 NeoWin 3 月 10 日发布博文,网名为 Kamirmassabi 的新用户在暗网以 22 万美元(现汇率约合 152.2 万元人民币)的价格,兜售针对 Windows 10、Windows 11 系统的远程桌面服务漏洞工具,能够让攻击者在受控电脑上获取系统级最高权限。
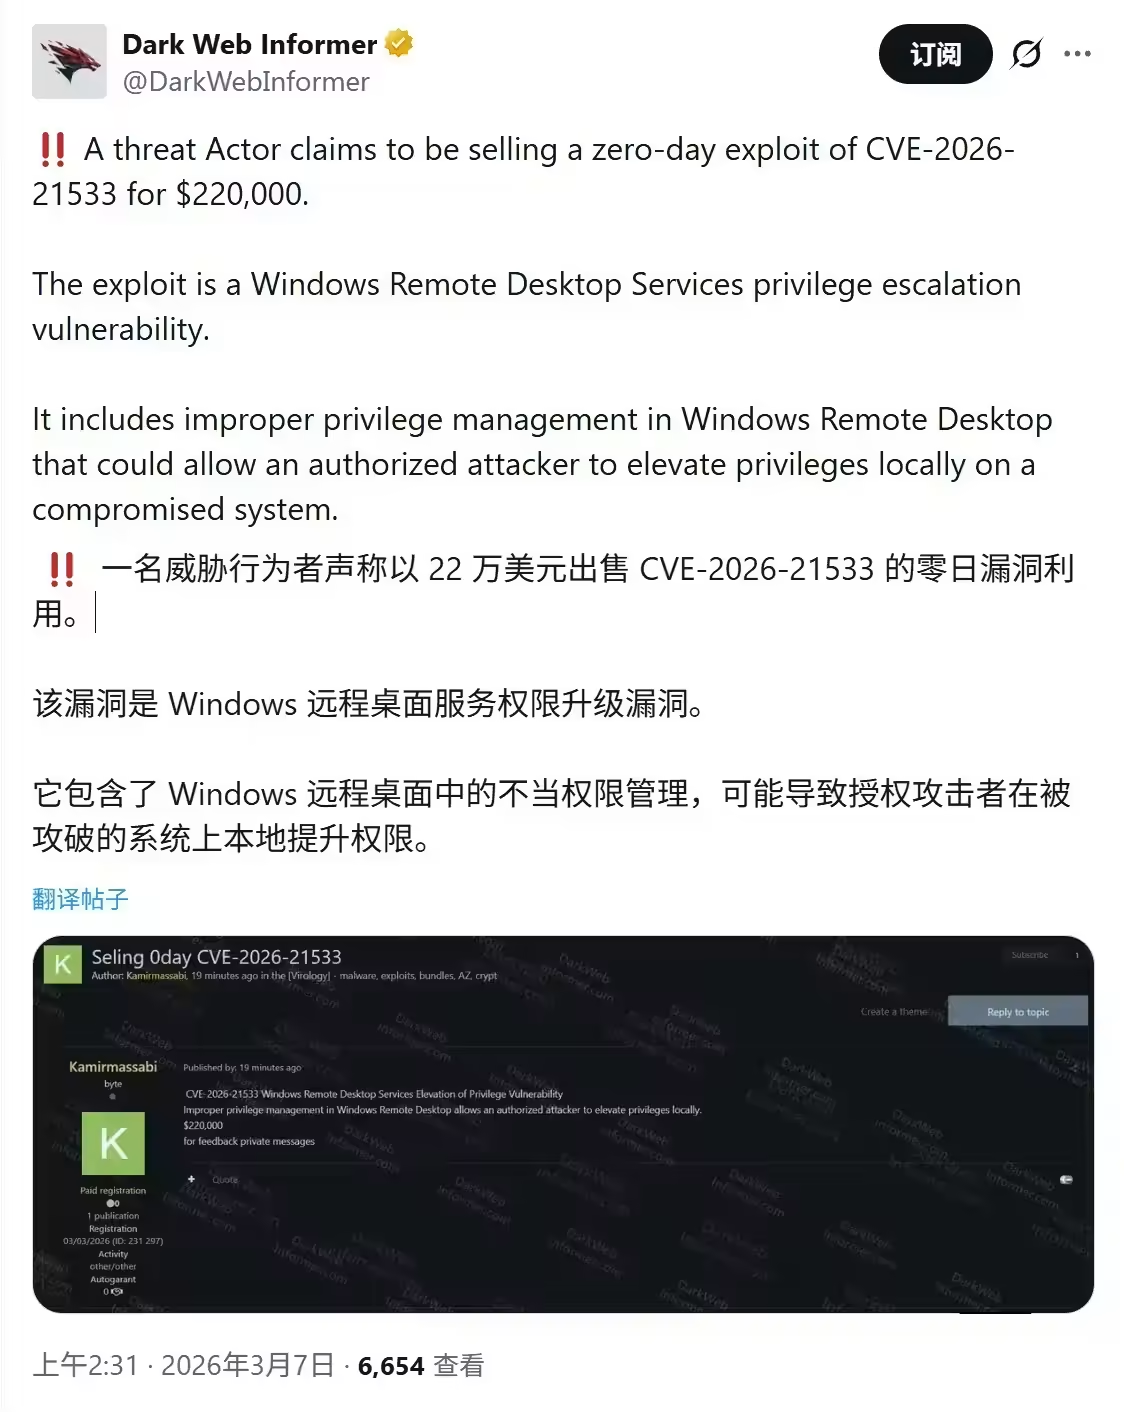
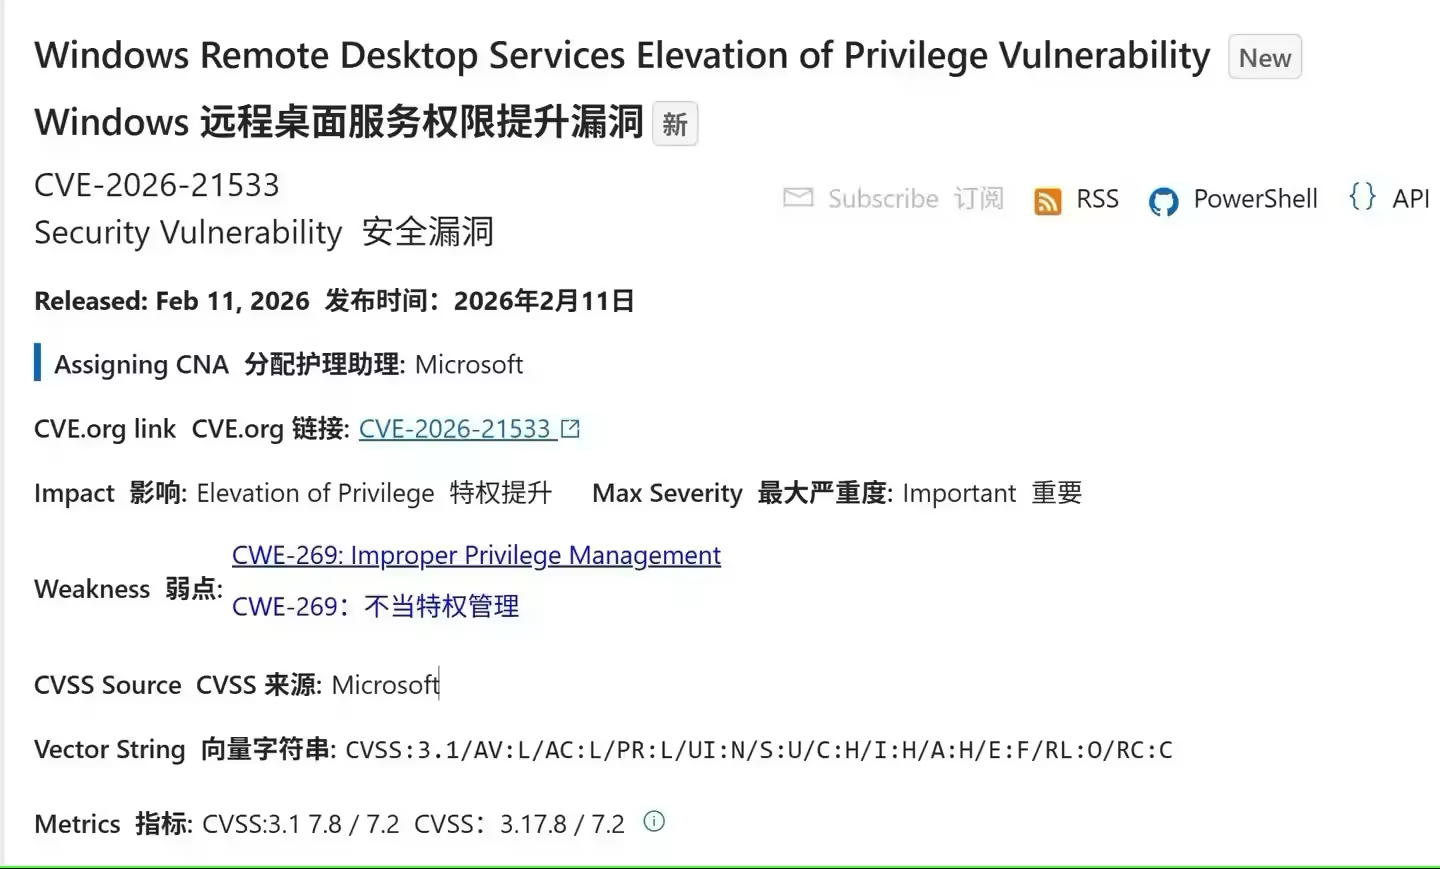
该漏洞追踪编号为 CVE-2026-21533,可以篡改 TermService 协议下的特定服务配置注册表键值,从而将自身权限直接提升至系统级。
不过,攻击者在触发该漏洞前,必须先获得本地计算机的低权限认证访问,意味着黑客通常需要先通过网络钓鱼等常见手段,诱骗目标用户下载恶意文件,以此获取系统的初始访问权。
该媒体指出,微软事实上已经修复了这一安全隐患,官方于 2026 年 2 月的“补丁星期二”更新中修补了该漏洞。
此次威胁的波及范围极广,受影响系统涵盖了多个版本的 Windows 10 和 Windows 11,以及从 Windows Server 2012 到 2025 的各大服务器版本。
黑客之所以仍在售卖,主要是赌定许多企业网络尚未更新系统,如果该漏洞未被官方修复,其暗网售价无疑会飙升得更高。