科技媒体 BornCity 12 月 3 日发布博文,报道称微软通过未公开说明的更新,修复了Windows 11系统中编号为 CVE-2025-9491 的 LNK 文件高危漏洞。 该漏洞最早可以追溯到 2025 年 3 月,于 2025 年 8 月底被公开披露,一旦被攻击者利用,可以远程执行任意代码。有趣的是,微软最初曾表...
科技媒体 BornCity 12 月 3 日发布博文,报道称微软通过未公开说明的更新,修复了 Windows 11 系统中编号为 CVE-2025-9491 的 LNK 文件高危漏洞。
该漏洞最早可以追溯到 2025 年 3 月,于 2025 年 8 月底被公开披露,一旦被攻击者利用,可以远程执行任意代码。有趣的是,微软最初曾表示该问题不符合其定义的安全漏洞标准,因此拒绝发布官方补丁。
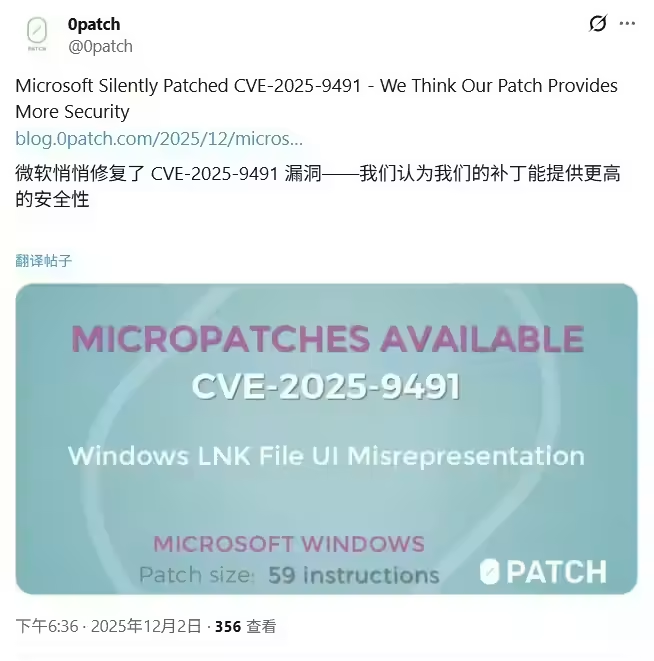
然而,在安全公司 ACROS Security(0patch)率先提供微补丁解决方案数月后,微软最终还是改变了立场,选择默默修复。
该漏洞由趋势科技(Trend Micro)的安全研究人员发现,其核心在于攻击者可以构造一种特殊的.LNK(快捷方式)文件。这种文件能够巧妙地隐藏其内含的真实恶意指令,导致用户通过 Windows 界面检查文件时无法察觉危险。
当用户被诱导访问恶意页面或打开此类伪装的快捷方式文件后,恶意代码便会在用户当前的系统权限下执行。由于其潜在危害性,该漏洞被零日计划(ZDI)评为 CVSS 7.0 分(高危级别)。
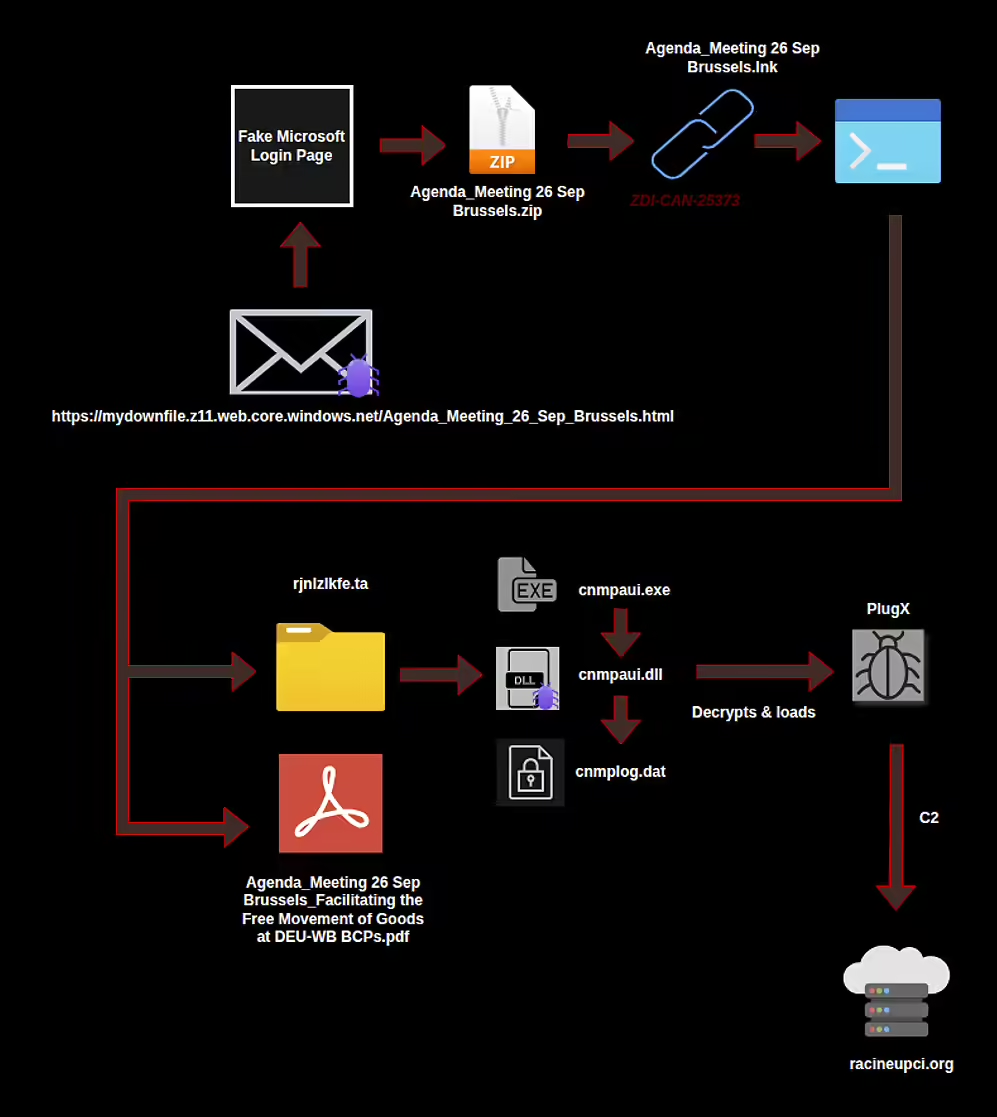
在漏洞被公开后,微软于 2025 年 11 月 1 日发布官方声明,承认已注意到该问题。但微软当时认为,Windows 系统在处理.LNK 文件时会多次向用户发出警告,因此该问题不足以被归类为安全漏洞。
微软当时强调,其自带的 Microsoft Defender 和智能应用控制(Smart App Control)功能足以检测并阻止此类威胁,并建议用户谨慎下载未知来源的文件,以此作为主要防御措施。这一决定在当时引发了一些安全社区的讨论。
在微软拒绝提供官方补丁的情况下,安全公司 ACROS Security 为其 0patch 平台开发并发布了针对该漏洞的微补丁(Micropatch)。这一微补丁能够主动拦截利用该漏洞发起的攻击,为用户提供了及时的保护。
正是由于第三方安全社区的持续关注和主动响应,最终可能促使微软重新评估该漏洞的风险,并采取了修复行动。目前,微软已通过更新解决了恶意指令被隐藏的问题。